APAAR ID: वन नेशन, वन स्टूडेंट आईडी — अभिभावकों के लिए सम्पूर्ण मार्गदर्शिका
APAAR ID:
वन नेशन, वन स्टूडेंट आईडी
— अभिभावकों के लिए पूरा सच
हर फ़ायदा। हर क़ानूनी सवाल। हर तकनीकी दावे की पड़ताल। साइबर क़ानून, DPDP Act, Contract Act और सुप्रीम कोर्ट के फ़ैसलों की रोशनी में — वह सब कुछ जो एक जागरूक अभिभावक को पता होना चाहिए।
पिछले कुछ महीनों में पूरे देश के स्कूलों में एक ही दृश्य दोहराया जा रहा है — अभिभावकों के हाथ में एक फॉर्म थमाया जाता है और कहा जाता है: “हस्ताक्षर कर दीजिए, APAAR ID अनिवार्य है।” अधिकतर अभिभावक बिना पढ़े हस्ताक्षर कर देते हैं — डर के कारण। लेकिन सरकार का अपना जवाब कहता है यह स्वैच्छिक है। अदालत ने फॉर्म को दोषपूर्ण बताया है। CBSE ने “REFUSED” कोड बनाया है। फिर भी यह सब चलता रहा।
मैं एक साइबर सुरक्षा शोधकर्ता, ASCL Certified Cyber Crime Investigator और जागरूक नागरिक हूँ। BSI Certified Lead Implementer for ISO 27701 (Privacy) और Diploma in Cyber Law की हैसियत से यह लेख लिखना मेरे लिए ज़िम्मेदारी है। फ़ायदे पहले — फिर वो ख़तरे जो कोई नहीं बताता।
- APAAR ID क्या है? — सरल भाषा में
- भाग १ — असली फ़ायदे
- भाग २ — सरकार के सुरक्षा दावों की तकनीकी जाँच
- भाग ३ — स्वैच्छिक या अनिवार्य? — सबसे बड़ा विरोधाभास
- भाग ४ — क़ानूनी विश्लेषण: Contract Act, DPDP Act और संविधान
- भाग ५ — साइबर सुरक्षा और AI/Deepfake के ख़तरे
- भाग ६ — सरकारी जवाब की पड़ताल (10 जनवरी 2025)
- भाग ७ — वे प्रश्न जिन पर कोई बात नहीं करता
- भाग ८ — अदालतों ने क्या कहा?
- भाग ९ — जोखिम सारणी
- भाग १० — आप क्या करें? — व्यावहारिक मार्गदर्शन
- निर्णय
APAAR ID क्या है?
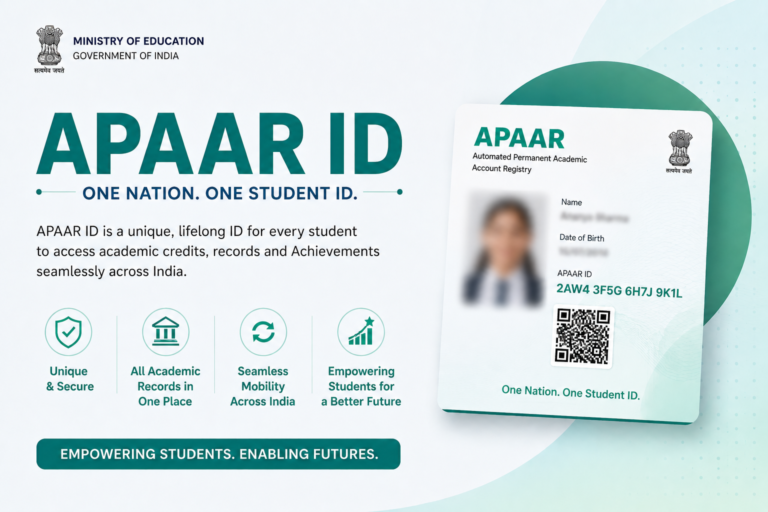
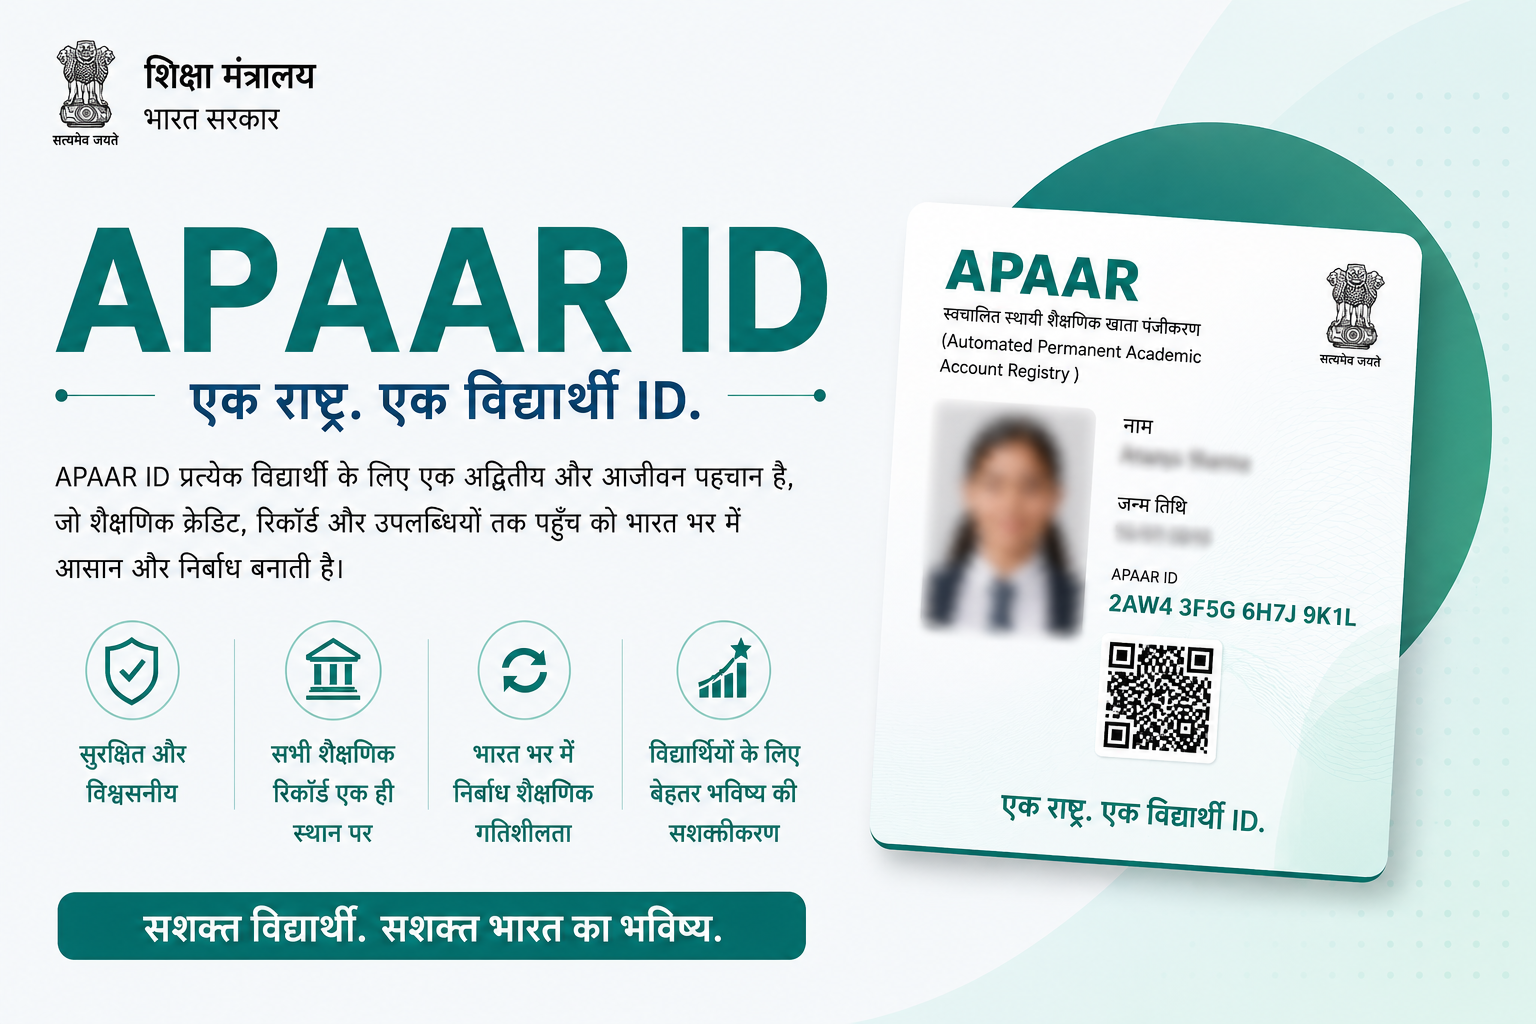
APAAR — Automated Permanent Academic Account Registry — एक 12 अंकों की स्थायी शैक्षिक पहचान संख्या है जो भारत के प्रत्येक छात्र को जीवनभर के लिए दी जाएगी। राष्ट्रीय शिक्षा नीति 2020 के अंतर्गत, शिक्षा मंत्रालय ने सितंबर 2023 में इसे “वन नेशन, वन स्टूडेंट आईडी” के नाम से लागू किया।
जैसे आपका आधार कार्ड आपकी पूरी नागरिक पहचान एक नंबर में समेटता है — वैसे ही APAAR ID आपके बच्चे की पूरी पढ़ाई — हर मार्कशीट, हर सर्टिफिकेट, हर पुरस्कार — एक डिजिटल फोल्डर में समेट देता है। और यह फोल्डर DigiLocker में सुरक्षित रहता है।
APAAR ID तीन प्रमुख सरकारी प्रणालियों से जुड़ा है:
APAAR ID बनाने के लिए बच्चे का आधार अनिवार्य है। 18 वर्ष से कम आयु के बच्चों के लिए अभिभावक का आधार और सहमति भी आवश्यक है।
APAAR ID DigiLocker में संग्रहीत होता है। सभी शैक्षिक दस्तावेज़ — मार्कशीट, डिग्री, सर्टिफिकेट — यहाँ डिजिटल रूप में उपलब्ध होते हैं।
APAAR ID, ABC प्रणाली की प्राथमिक कुंजी है जो NEP 2020 के तहत अर्जित शैक्षिक क्रेडिट्स को संग्रहीत करती है।
APAAR के अंतर्गत संग्रहीत डेटा में शामिल हैं: नाम, जन्म तिथि, लिंग, फोटो, संपर्क विवरण, आधार नंबर, शैक्षिक रिकॉर्ड, सह-पाठ्यक्रम उपलब्धियाँ, उपस्थिति डेटा, और कौशल प्रमाणपत्र।
चित्र १ — APAAR पारिस्थितिकी तंत्र: छात्र की पहचान से 7 जुड़ी संस्थाओं तक डेटा का प्रवाह। नीचे लाल रंग में — अनियमित निजी भर्ती एजेंसियाँ — सबसे अधिक जोखिम वाला बिंदु।
नवंबर 2025 तक 33 करोड़ से अधिक छात्रों की APAAR ID बन चुकी है। शिक्षा मंत्रालय का लक्ष्य 2026-27 तक 100% कवरेज है।
भाग १ — असली फ़ायदे
यह लेख डराने के लिए नहीं लिखा गया। इसलिए पहले APAAR के वास्तविक और महत्वपूर्ण फ़ायदे समझते हैं।
मार्कशीट, डिग्री, खेल-कूद के सर्टिफिकेट — सब कुछ एक डिजिटल ID में। नौकरी या कॉलेज एडमिशन में ढूंढना नहीं पड़ेगा।
NEP 2020 के तहत बच्चा एक संस्थान से दूसरे में जा सकता है। APAAR ID से पुराने क्रेडिट्स नए स्कूल/कॉलेज में मान्य होंगे।
पात्र छात्रों को सरकारी छात्रवृत्तियों के लिए स्वतः चिह्नित किया जा सकेगा। दफ्तरों के चक्कर कम होंगे।
डिजिटल सत्यापन से फर्जी मार्कशीट की समस्या काफी हद तक खत्म होगी। नियोक्ता तुरंत सत्यापन कर सकेंगे।
डिजिटल शैक्षिक रिकॉर्ड से जोखिम वाले छात्रों की पहचान जल्दी होगी और समय पर हस्तक्षेप संभव होगा।
डिजिटल, सत्यापन-योग्य शैक्षिक रिकॉर्ड अंतर्राष्ट्रीय सत्यापन प्रणालियों के अनुरूप होंगे। विदेश में पढ़ाई के लिए आवेदन आसान होगा।
APAAR की सोच गलत नहीं है। डिजिटल, सुवाह्य, सत्यापन-योग्य शैक्षिक रिकॉर्ड — यह डिजिटल भारत की सही दिशा है। समस्या सोच में नहीं, बल्कि इसे लागू करने के तरीके में है।
भाग २ — सरकार के सुरक्षा दावों की तकनीकी जाँच
10 जनवरी 2025 के सरकारी जवाब में DigiLocker के लिए 9 सुरक्षा उपायों का उल्लेख किया गया। BSI Certified Lead Implementer for ISO 27701 (Privacy) और CQI/IRCA Certified ISO 27001:2022 Lead Auditor की हैसियत से, 11+ वर्षों के GRC अनुभव के साथ — मैंने प्रत्येक दावे की जाँच की है।
१. Federated Repository Structure · २. Standard Practices · ३. 256-Bit SSL Encryption · ४. Mobile Authentication · ५. Aadhaar Authentication · ६. ISO 27001 Certified Data Centre · ७. Data Redundancy · ८. Timed Log Out · ९. Security Audit · User Consent System
उपाय १ — Federated Repository Structure (वितरित भंडार संरचना)
जैसे भारतीय स्टेट बैंक की अलग-अलग शाखाएँ होती हैं — और हर शाखा अपना डेटा अलग रखती है — वैसे ही DigiLocker का डेटा एक जगह न रखकर कई जगह बँटा होता है। इससे एक जगह हमला होने पर सब कुछ नहीं जाता।
यह DigiLocker प्लेटफॉर्म के लिए अच्छा उपाय है। लेकिन जब डेटा भर्ती एजेंसियों को भेजा जाता है — वह इस संरचना से बाहर निकल जाता है। वहाँ कोई सुरक्षा नहीं।
उपाय २ — “Standard Practices” (मानक प्रथाएँ)
मान लीजिए एक दुकानदार कहे “हम अच्छे तरीके से काम करते हैं” — लेकिन यह न बताए कि वो तरीके क्या हैं, कौन जाँचता है, और कब। “Standard Practices” भी यही है — एक खाली दावा। ISO 27001, NIST, PCI DSS — ये होते हैं मानक। “Standard Practices” कोई मानक नहीं है।
यह एक सुरक्षा उपाय नहीं है — यह एक वाक्यांश है। कोई भी ऑडिटर, नियामक, या अदालत इसे सुरक्षा के प्रमाण के रूप में स्वीकार नहीं करेगी।
उपाय ३ — 256-Bit SSL Encryption
SSL का मतलब है — आपका डेटा बंद लिफ़ाफ़े में DigiLocker तक जाता है। कोई रास्ते में नहीं पढ़ सकता। लेकिन लिफ़ाफ़ा खुलने के बाद क्या होता है — यह SSL नहीं बताता। यह वही सुरक्षा है जो आपके SBI नेट बैंकिंग में है — बेसिक, ज़रूरी, लेकिन काफी नहीं।
SSL सिर्फ डेटा के “रास्ते” की सुरक्षा करता है। Application-layer हमले, SQL injection, API कमज़ोरियाँ — ये सब SSL के ऊपर काम करती हैं। तकनीकी रूप से: “SSL” 2015 से बंद हो गया है — अब TLS 1.3 है। 2025 में “SSL” लिखना पुराने दस्तावेज़ की निशानी है।
उपाय ४ — Mobile Authentication (मोबाइल OTP)
OTP यानी वो नंबर जो आपके फ़ोन पर आता है। समस्या यह है — अगर किसी ने आपका SIM swap कर लिया (यह भारत में बड़े पैमाने पर होता है), तो OTP उसके फ़ोन पर जाएगा, आपके नहीं। यही SMS OTP की सबसे बड़ी कमज़ोरी है।
NIST SP 800-63B (अमेरिकी मानक) ने 2017 में SMS OTP को कमज़ोर घोषित किया था। भारत में SIM Swap धोखाधड़ी तेज़ी से बढ़ रही है।
उपाय ५ — Aadhaar Authentication
आधार प्रमाणीकरण तकनीकी रूप से मज़बूत है। लेकिन यह APAAR को आधार पर पूरी तरह निर्भर बनाता है — जो सुप्रीम कोर्ट के 2019 के फ़ैसले का उल्लंघन है। जिस बच्चे के पास आधार नहीं — वह अपने शैक्षिक रिकॉर्ड तक नहीं पहुँच सकता।
उपाय ६ — ISO 27001 Certified Data Centre
ISO 27001 एक अंतर्राष्ट्रीय मान्यता प्राप्त प्रमाणपत्र है — जैसे किसी रेस्तराँ को FSSAI का लाइसेंस मिले। यह बताता है कि रेस्तराँ मानकों का पालन करता है। लेकिन इसका मतलब यह नहीं कि खाना हमेशा सुरक्षित है — और यह भी नहीं कि जो डिब्बे में खाना बनाकर देने जाते हैं, उनके पास भी लाइसेंस है।
ISO 27001 Data Centre का प्रमाणपत्र है — पूरे APAAR पारिस्थितिकी तंत्र का नहीं। UDISE+, ABC, शैक्षिक संस्थान, और भर्ती एजेंसियाँ इस दायरे में नहीं आतीं।
उपाय ७ — Data Redundancy (डेटा अतिरेक)
मान लीजिए आपकी एक फोटो की 10 फोटोकॉपी बना दी गई। अगर एक गुम हो जाए, तो 9 और हैं — यह अच्छी बात है। लेकिन अब अगर आप चाहें कि वो फोटो कहीं न रहे — तो 10 जगह से हटानी होगी। Data Redundancy ठीक ऐसा ही करती है — डेटा सुरक्षित रहता है, लेकिन हटाना मुश्किल हो जाता है।
Data Redundancy डेटा उपलब्धता की सुरक्षा करती है — यह सरकार के हित में है, आपकी गोपनीयता के हित में नहीं। सहमति वापस लेने के बाद डेटा मिटाना इसीलिए मुश्किल है। इसे गोपनीयता सुरक्षा उपाय बताना भ्रामक है।
उपाय ८ — Timed Log Out (स्वचालित लॉगआउट)
यह सुविधा हर बैंकिंग, ईमेल, और सरकारी पोर्टल में होती है। इसे बच्चे के आधार-लिंक्ड बायोमेट्रिक डेटा साझा करने के औचित्य के रूप में प्रस्तुत करना — पर्याप्त नहीं है।
उपाय ९ — Security Audit और User Consent System
Security Audit: कोई सार्वजनिक ऑडिट रिपोर्ट उपलब्ध नहीं। “ऑडिट होता है” और “ऑडिट के परिणाम क्या हैं” — दो अलग बातें हैं।
Consent System: यही वह सहमति प्रणाली है जिसे उड़ीसा हाई कोर्ट ने दोषपूर्ण पाया। इसे सुरक्षा उपाय बताना — एक बुनियादी भूल है।
समग्र तकनीकी मूल्यांकन
| उपाय | प्रकार | निर्णय |
|---|---|---|
| Federated Repository | संरचना | आंशिक |
| Standard Practices | अनिर्दिष्ट | अपर्याप्त |
| 256-bit SSL | एन्क्रिप्शन | बेसिक |
| Mobile OTP | प्रमाणीकरण | कमज़ोर |
| Aadhaar Authentication | प्रमाणीकरण | सशर्त |
| ISO 27001 Data Centre | अनुपालन | आंशिक |
| Data Redundancy | उपलब्धता | भ्रामक |
| Timed Logout | सत्र प्रबंधन | अपर्याप्त |
| Security Audit | आश्वासन | अप्रमाणित |
| Consent System | शासन | न्यायिक चुनौती में |
9 उपायों में से — 1 मज़बूत (ISO 27001 — सीमाओं के साथ), 2 आंशिक, 2 बेसिक, 1 भ्रामक, 1 अप्रमाणित, 1 अर्थहीन, 1 अप्रासंगिक, और 1 स्वयं न्यायिक चुनौती में है। तीसरे पक्षों के लिए डेटा प्रतिधारण, भर्ती एजेंसियों के मानक, बच्चों के डेटा की विशेष सुरक्षा — इनमें से कोई भी इन 9 उपायों में नहीं है।
भाग ३ — स्वैच्छिक या अनिवार्य? — सबसे बड़ा विरोधाभास
“APAAR ID बनाना वैकल्पिक (optional) है। विभाग हर छात्र को APAAR ID लेने के लिए प्रोत्साहित करता है, लेकिन यह अनिवार्य नहीं है।”
देशभर के स्कूलों में अभिभावकों को बताया जा रहा है कि APAAR ID अनिवार्य है। मूल सहमति फॉर्म में “मना करने” का कोई विकल्प नहीं था।
मान लीजिए राशन की दुकान पर दुकानदार कहे — “यह चीज़ लेना आपकी मर्ज़ी है।” लेकिन राशन कार्ड तभी बनेगा जब यह लोगे। क्या यह वाकई मर्ज़ी है? जब 100% नामांकन का लक्ष्य हो, तो “स्वैच्छिक” शब्द का कोई अर्थ नहीं रहता।
सहमति की वैधता की जाँच
| वैध सहमति की शर्त | APAAR में स्थिति |
|---|---|
| स्वतंत्र — कोई दबाव नहीं | विफल — स्कूल अनिवार्य बता रहे हैं |
| विशिष्ट — परिभाषित उद्देश्य | आंशिक — भर्ती एजेंसियाँ गैर-शैक्षिक उद्देश्य |
| सूचित — पूर्ण जानकारी | विफल — अधिकतर अभिभावकों को डेटा साझाकरण की जानकारी नहीं |
| स्पष्ट — मना करने का विकल्प | विफल — मूल फॉर्म में opt-out नहीं था |
| वापस लेने योग्य | विरोधाभासी — सरकार कहती है नहीं ले सकते; DPDP कहता है ले सकते हैं |
“स्वैच्छिक योजना में, सहमति फॉर्म में ‘मना करने’ का स्पष्ट विकल्प होना ज़रूरी है।”
— उड़ीसा हाई कोर्ट, WPC No. 8285/2025भाग ४ — क़ानूनी विश्लेषण
चित्र २ — क़ानूनी ढाँचे का मानचित्र: तीन स्वतंत्र क़ानूनी ढाँचे APAAR की सहमति संरचना को चुनौती देते हैं
भारतीय अनुबंध अधिनियम 1872
अनुबंध अधिनियम कहता है — सहमति तभी वैध होती है जब वो अपनी मर्ज़ी से दी गई हो। जैसे — अगर किसी ने आपको डरा-धमकाकर कागज़ पर हस्ताक्षर करवाए, तो वो हस्ताक्षर क़ानूनी नहीं है। स्कूल का यह कहना कि “हस्ताक्षर नहीं किया तो बच्चे का नुकसान होगा” — यह डर के ज़रिए सहमति लेना है।
भाग ५ — साइबर सुरक्षा और AI/Deepfake के ख़तरे
सहमति फॉर्म के अनुसार — नाम, पता, जन्म तिथि, लिंग और फोटोग्राफ इनके साथ साझा हो सकता है: UDISE+ · छात्रवृत्ति संस्थाएँ · शैक्षणिक संस्थान · भर्ती एजेंसियाँ — निजी कंपनियाँ, बिना किसी नियामक निगरानी के।
PII का पूरा नाम है — Personally Identifiable Information — यानी “व्यक्तिगत पहचान योग्य जानकारी।”
सरल शब्दों में: वह हर जानकारी जिससे किसी एक विशेष व्यक्ति की पहचान हो सके।
जैसे — आपके मोहल्ले में 100 लोग रहते हैं। “लंबा आदमी” कहने से किसी एक की पहचान नहीं होती। लेकिन अगर कोई कहे “रामनगर के मकान नंबर 5 में रहने वाले, 15 जनवरी 2010 को जन्मे, आधार नंबर XXXX वाले बच्चे” — तो यह सिर्फ एक ही व्यक्ति हो सकता है। यही PII है।
APAAR के तहत आपके बच्चे की जो जानकारी ली जाती है — नाम, पता, जन्म तिथि, लिंग, फोटो और आधार नंबर — यह सब PII है। और यही सबसे संवेदनशील डेटा है क्योंकि इसे एक बार किसी ने देख लिया — तो वो आपके बच्चे को हमेशा के लिए पहचान सकता है।
चित्र ३ — जोखिम प्रवाह: कई उल्लंघन मार्ग बच्चे पर केंद्रित होते हैं। नुकसान की अपरिवर्तनीयता सबसे बड़ी चिंता है।
Deepfake — सबसे बड़ा और सबसे अनदेखा ख़तरा
आपने TV पर देखा होगा — AI किसी की भी नकली वीडियो बना सकती है। इसे Deepfake कहते हैं। अब सोचिए — अगर आपके 8 साल के बच्चे की असली, आधार से जुड़ी फोटो किसी गलत हाथ में पड़ जाए — और वह बच्चा 18 साल का हो जाए — तब उस फोटो का क्या हो सकता है? आज दी गई फोटो का नुकसान 10 साल बाद होगा।
2019 से 2024 के बीच भारत में डीपफेक मामलों में 550% की वृद्धि।
2024 में अनुमानित नुकसान — ₹70,000 करोड़।
हर 5 मिनट में एक डीपफेक प्रयास — 2024 में दर्ज।
Video KYC में 86% spoofing rate — बैंक की पहचान प्रणाली भी धोखा खाती है।
डीपफेक बनाने के 50 से अधिक mobile apps — मुफ्त में उपलब्ध।
वास्तविक मामले — भारत की अदालतों में पहुँचे
यह कोई काल्पनिक ख़तरा नहीं है। ये मामले भारत में हो चुके हैं — और ये सब जाने-माने लोग थे जिनके पास अदालत जाने के साधन थे। आम बच्चे के पास यह नहीं होगा।
वित्त शिक्षक Ankur Warikoo की AI-generated नकली वीडियो में वो WhatsApp Groups पर शेयर मार्केट की फर्जी सलाह देते दिखे। लोगों ने पैसे गँवाए। दिल्ली HC ने Meta को 36 घंटे में सभी URLs हटाने का आदेश दिया। यह भारत में Deepfake financial scam का पहला बड़ा न्यायिक मामला।
देश के प्रसिद्ध हृदय रोग विशेषज्ञ की नकली वीडियो में वो “नकली दवाइयाँ” बेचते दिखाए गए। अदालत ने 24 घंटे में content हटाने का John Doe order पारित किया। मरीज़ों की जान दाँव पर थी।
India TV के Chairman की आवाज़ और चेहरे से नकली वीडियो बनाकर “दवाइयों का प्रचार” किया गया। उन्होंने Court से Deepfake बनाने वाले सभी platforms और software को ब्लॉक करने की माँग की।
देशभर में महिला छात्राओं की फोटो से अश्लील Deepfake वीडियो बनाई गईं। IT Act की धारा 66C, 66E, 67 और BNS के तहत FIR दर्ज — लेकिन अधिकतर अपराधी पकड़े नहीं गए। पीड़ितों को कोई न्याय नहीं मिला।
ऊपर दिए मामलों में पीड़ितों के पास वकील, मीडिया, और अदालत तक पहुँचने के साधन थे। फिर भी न्याय मिलना मुश्किल था।
आपके बच्चे के पास यह सब नहीं होगा। और APAAR डेटा इसलिए अधिक ख़तरनाक है:
१. आधार-सत्यापित फोटो — सोशल मीडिया की साधारण तस्वीर नहीं, सरकारी रिकॉर्ड
२. नाम + DOB + पता साथ में — Deepfake को पूरी तरह विश्वसनीय बनाने के लिए
३. भर्ती एजेंसियों तक डेटा जाता है — जिनकी कोई जवाबदेही नहीं
४. नुकसान 10-15 साल बाद होगा — जब बच्चा नौकरी खोज रहा होगा या रिश्ते बना रहा होगा
मान लीजिए आपने आज अपने खेत में एक ज़हरीला बीज बो दिया। आज कुछ नहीं दिखेगा। लेकिन 10 साल बाद जब पेड़ बन जाएगा — तब पता चलेगा। और तब उखाड़ना नामुमकिन होगा। APAAR का डेटा ठीक यही है — आज दिया, नुकसान कल होगा।
आधार से जुड़ी असली फोटो + नाम + DOB = नकली वीडियो बनाने का सबसे खतरनाक संयोजन। बच्चे का भविष्य दाँव पर।
नाम + पता + जन्म तिथि + फोटो + आधार लिंकेज = किसी के नाम पर लोन, SIM card, या बैंक खाता खोलने के लिए पर्याप्त।
निजी भर्ती कंपनियों के पास बच्चे का डेटा — जिनकी कोई जवाबदेही नहीं — एक बिना ताले के दरवाजे जैसा है।
33 करोड़+ बच्चों का आधार-लिंक्ड डेटाबेस — साइबर हमलावरों के लिए सबसे आकर्षक लक्ष्य। एक उल्लंघन = करोड़ों प्रभावित।
भाग ६ — सरकारी जवाब की पड़ताल
10 जनवरी 2025 को प्राप्त आधिकारिक जवाब के प्रत्येक बिंदु की पेशेवर जाँच:
भाग ७ — वे प्रश्न जिन पर कोई बात नहीं करता
परिस्थिति क — अभिभावक की मृत्यु और पुनर्विवाह
यदि किसी बच्चे के अभिभावक की मृत्यु हो जाए और जीवित अभिभावक पुनर्विवाह करे तो:
१. बच्चे के उपनाम बदलने पर APAAR ID कैसे बदलेगी?
२. नाम परिवर्तन की प्रक्रिया कौन करेगा — APAAR टीम, स्कूल, या अभिभावक?
३. नाम परिवर्तन के दौरान बच्चे की शैक्षिक निरंतरता का क्या होगा?
४. इनमें से किसी का भी उत्तर आधिकारिक रूप से नहीं दिया गया है।
परिस्थिति ख — एकल अभिभावक और अपरंपरागत संरक्षकता
क्या एक अभिभावक की सहमति पर्याप्त है? यदि दूसरा अभिभावक अनुपस्थित हो तो प्रणाली क्या करती है?
राज्य संरक्षण, NGO, या न्यायालय-नियुक्त संरक्षकों के मामले में क्या दस्तावेज़ीकरण की आवश्यकता है?
यदि अलग रहने वाले अभिभावकों में से एक ने दूसरे की जानकारी के बिना सहमति दे दी — तो क्या यह वैध है?
परिस्थिति ग — अभिभावक का अपना डेटा
बच्चे की APAAR ID बनाने के लिए अभिभावक का आधार प्रमाणीकरण होता है। इसका अर्थ है — APAAR प्रणाली अभिभावक के आधार प्रमाणीकरण डेटा को भी संसाधित करती है। बच्चे के लिए बनाई गई सहमति अभिभावक के स्वयं के व्यक्तिगत डेटा की सहमति नहीं है। DPDP Act के तहत यह एक अनसुलझी खामी है।
भाग ८ — अदालतों ने क्या कहा?
“सरकार का यह दावा कि APAAR ‘स्वैच्छिक’ है — जबकि कोई opt-out नहीं था — भ्रामक है।”
— इंटरनेट फ्रीडम फाउंडेशन (IFF), अप्रैल 2025भाग ९ — जोखिम सारणी
| जोखिम क्षेत्र | विवरण | संभावना | प्रभाव | स्तर |
|---|---|---|---|---|
| सहमति दबाव | स्कूलों द्वारा स्वैच्छिक APAAR को अनिवार्य बताना | उच्च | उच्च | गंभीर |
| केंद्रीय DB उल्लंघन | 33+ करोड़ छात्रों का आधार-लिंक्ड डेटाबेस — उच्च-मूल्य लक्ष्य | मध्यम | विनाशकारी | गंभीर |
| Deepfake / AI दुरुपयोग | सत्यापित फोटो + पहचान डेटा से नाबालिगों की नकली मीडिया | मध्यम | गंभीर | गंभीर |
| भर्ती एजेंसी दुरुपयोग | निजी संस्थाओं को PII (व्यक्तिगत पहचान योग्य जानकारी) — कोई नियामक निगरानी नहीं | मध्यम | उच्च | उच्च |
| पहचान की चोरी | पूरा PII डेटासेट (व्यक्तिगत पहचान योग्य जानकारी) — वित्तीय धोखाधड़ी के लिए पर्याप्त | मध्यम | उच्च | उच्च |
| DPDP Act उल्लंघन | वापसी अधिकार से इनकार; बच्चों के डेटा की अपर्याप्त सुरक्षा | उच्च | मध्यम | उच्च |
| नाम परिवर्तन विफलता | पुनर्विवाह, मृत्यु, क़ानूनी नाम बदलाव के लिए कोई प्रक्रिया नहीं | मध्यम | मध्यम | मध्यम |
| डिजिटल विभाजन | ग्रामीण/वंचित छात्र नुकसान में यदि APAAR वास्तव में अनिवार्य हो | उच्च | मध्यम | मध्यम |
भाग १० — आप क्या करें?
यदि आप सहमति देना चाहते हैं:
१. फॉर्म को पूरा पढ़ें — हड़बड़ाहट में हस्ताक्षर न करें।
२. स्कूल से पूछें: मेरे बच्चे का डेटा किन निजी कंपनियों को जाएगा? उनकी डेटा नीति क्या है?
३. हस्ताक्षर की हुई कॉपी अपने पास रखें।
४. DigiLocker account को समय-समय पर जाँचते रहें।
५. DPDP Act के तहत आप बाद में सहमति वापस ले सकते हैं — सरकार के जवाब के बावजूद।
CBSE का “REFUSED” प्रोटोकॉल — सबसे महत्वपूर्ण जानकारी
24 जनवरी 2025 — CBSE ने APAAR को बोर्ड परीक्षा नामांकन का प्राथमिक पहचानकर्ता बनाया।
27 अगस्त 2025 — LOC परिपत्र में कहा: जिन छात्रों की APAAR ID नहीं, उनका नामांकन रुक सकता है। (दबाव का चरम बिंदु।)
9-11 सितंबर 2025 — CBSE ने पीछे हटकर CBSE/Co-Ord/APAAR ID/2025-2026 जारी किया — जिसमें “REFUSED” और “NOGEN” कोड का प्रावधान किया।
१. CBSE ने स्वयं माना कि अभिभावक “मना” कर सकते हैं।
२. बच्चे की बोर्ड परीक्षा प्रभावित नहीं होगी।
३. आपका लिखित “मना” स्कूल की आधिकारिक फाइल में दर्ज होगा।
४. यह छूट 2025-26 चक्र के लिए है — CBSE ने फिर भी 100% कवरेज का लक्ष्य रखा है।
यदि आप मना करना चाहते हैं — तीन दस्तावेज़ जो आपके साथ हैं:
| दस्तावेज़ | प्राधिकरण | क्या स्थापित करता है |
|---|---|---|
| CBSE/Co-Ord/APAAR ID/2025-2026 | CBSE | LOC में “REFUSED” कोड — परीक्षा नहीं रुकेगी |
| WPC No. 8285/2025 (उड़ीसा HC) | उड़ीसा हाई कोर्ट | मना करने का अधिकार वैध है — फॉर्म में opt-out अनिवार्य |
| K.S. पुट्टस्वामी (2019) | सुप्रीम कोर्ट | आधार शिक्षा के लिए अनिवार्य नहीं हो सकता |
लिखित मना पत्र का नमूना:
सेवा में,
प्रधानाचार्य महोदय/महोदया,
[स्कूल का नाम]
विषय: APAAR ID हेतु सहमति न देने की सूचना।
मैं, [अभिभावक का नाम], अपने बच्चे [बच्चे का नाम], कक्षा [____] के अभिभावक के रूप में, APAAR ID निर्माण हेतु अपनी सहमति देने में असमर्थ हूँ।
यह निर्णय APAAR योजना की स्वैच्छिक प्रकृति के अनुसार है। CBSE परिपत्र CBSE/Co-Ord/APAAR ID/2025-2026 के अनुसार, मेरे बच्चे के नाम के सामने ‘REFUSED’ दर्ज किया जाए। उड़ीसा हाई कोर्ट (WPC 8285/2025) और माननीय सुप्रीम कोर्ट (K.S. पुट्टस्वामी 2019) के निर्देशों के अनुसार यह मेरा क़ानूनी अधिकार है।
कृपया इस पत्र की एक प्रति मेरे पास वापस करें।
सधन्यवाद,
[अभिभावक का नाम] · दिनांक: [____]
जागरूक निर्णय ही सही निर्णय है
APAAR की सोच सही है। डिजिटल भारत में बच्चों का एक सुरक्षित, सुवाह्य शैक्षिक रिकॉर्ड होना — यह एक अच्छा विचार है।
लेकिन अच्छी सोच का मतलब यह नहीं कि आप आँखें मूँदकर हस्ताक्षर कर दें। एक साइबर सुरक्षा विशेषज्ञ और जागरूक नागरिक के रूप में — मेरी स्पष्ट सलाह है:
CBSE ने “REFUSED” कोड बनाया है। उड़ीसा हाई कोर्ट ने मना करने का अधिकार मान्य किया है। सुप्रीम कोर्ट ने कहा है कि आधार शिक्षा के लिए अनिवार्य नहीं है। DPDP Act कहता है सहमति कभी भी वापस ली जा सकती है।
इतने सारे क़ानून, इतने सारे अदालती फ़ैसले — यह सब आपके साथ हैं।
जब तक शिक्षा मंत्रालय: (क) स्पष्ट डेटा प्रतिधारण और विलोपन नीति प्रकाशित नहीं करता; (ख) तीसरे पक्षों के लिए डेटा साझाकरण सीमित नहीं करता; (ग) DPDP Act की बच्चों के डेटा संबंधी धाराओं को APAAR पर पूरी तरह लागू नहीं करता — एक जागरूक अभिभावक को सहमति रोकने का पूरा क़ानूनी और नैतिक अधिकार है।
डरकर हस्ताक्षर मत करिए। जानकारी के साथ फैसला करिए।
नीलाभ राय — ASCL Certified Cyber Crime Investigator (CCCI) · BSI Certified Lead Implementer (CLIP) — ISO 27701:2019 & GDPR · CQI/IRCA Certified ISO 27001:2022 Lead Auditor · ISO 42001:2023 Lead Implementer (AI Risk Management) · IRCA Certified ISO 22301:2012 Lead Auditor · TISAX Lead Auditor/Implementer (TÜV SÜD) · Diploma in Indian Cyber Law, Govt. Law College Mumbai · B.Tech — Information Technology, AKGEC Ghaziabad (UPTU) · Fellow IETE · EC Member IETE Noida · संस्थापक, CYBER COPS India · 11+ Years GRC.
यह लेख लेखक के स्वतंत्र विचार हैं। यह क़ानूनी सलाह नहीं है। विशेष मामलों में साइबर क़ानून विशेषज्ञ से परामर्श लें।
इस लेख का अंग्रेज़ी संस्करण: cybercops.in ↗