आपका डेटा,आपका अधिकार : DPDP कानून 2023 और नियम 2025 — आम भारतीय की भाषा में
आपका डेटा,
आपका अधिकार
DPDP कानून 2023 और नियम 2025 — आम भारतीय की भाषा में
जानकारी ही सुरक्षा है · जागरूकता is the Key
यह कानून क्या है और आपको क्यों जानना चाहिए?
डिजिटल पर्सनल डेटा प्रोटेक्शन (DPDP) अधिनियम 2023 — यह भारत का पहला ऐसा कानून है जो आपके डिजिटल डेटा की सुरक्षा करता है। यह कानून 11 अगस्त 2023 को संसद में पास हुआ और 13 नवंबर 2025 को इसके नियम अधिसूचित हुए।
इससे पहले भारत में डेटा सुरक्षा के लिए कोई पूर्ण कानून नहीं था — केवल 2000 का IT कानून और 2011 के कुछ पुराने नियम थे। 2017 में सुप्रीम कोर्ट ने जस्टिस के.एस. पुट्टास्वामी बनाम भारत सरकार मामले में निजता को मौलिक अधिकार घोषित किया — और DPDP कानून उसी की कानूनी पूर्ति है।
सोचिए — आपका आधार कार्ड नंबर, मोबाइल नंबर, बैंक खाता, और WhatsApp चैट्स — ये सब आपका “डेटा” हैं। जैसे आपके घर की चाबी सिर्फ आपके पास होनी चाहिए, वैसे ही यह कानून कहता है कि आपके डेटा पर आपका हक़ है। कोई कंपनी, ऐप या सरकारी विभाग आपकी इजाजत के बिना इसे नहीं इस्तेमाल कर सकता।
📌 यह कानून किन पर लागू होता है?
हर वह संगठन — चाहे भारतीय हो या विदेशी — जो भारतीय नागरिकों का डिजिटल डेटा इकट्ठा करता है या उसका इस्तेमाल करता है। इसमें शामिल हैं: मोबाइल ऐप्स, ई-कॉमर्स वेबसाइटें, बैंक, अस्पताल, सरकारी विभाग, और स्कूल-कॉलेज।
SARAL ढांचे पर बना कानून
सरकार ने इस कानून को इस तरह बनाया कि आम आदमी भी इसे समझ सके। SARAL मतलब है — Simple (सरल), Accessible (सुलभ), Rational (तर्कसंगत), AL यानी Actionable Law (क्रियान्वयन योग्य कानून)।
Simple — सरल
आम भाषा में लिखा गया। कानूनी जटिलता नहीं — सीधी बात।
Accessible — सुलभ
अंग्रेजी के अलावा सभी 22 भारतीय संविधान अनुसूचित भाषाओं में उपलब्ध।
Rational — तर्कसंगत
छोटे स्टार्टअप और बड़े प्लेटफॉर्म के लिए जोखिम के अनुसार अलग-अलग दायित्व।
Actionable Law — क्रियान्वयन योग्य
स्पष्ट, लागू करने योग्य कदम — केवल इरादे नहीं, ठोस निर्देश जो व्यवसाय तुरंत अपना सकें।
जैसे रेलवे ने अपना टिकट बुकिंग सिस्टम हिंदी, तमिल, बंगाली आदि भाषाओं में उपलब्ध कराया — उसी तरह इस कानून की जानकारी भी हर भारतीय की भाषा में मिलेगी।
यह कानून किन पर लागू होता है?
इस कानून का दायरा बहुत व्यापक है — भारत के अंदर भी और बाहर भी।
✅ कानून के दायरे में
- ऑनलाइन जमा किया गया डिजिटल डेटा
- ऑफलाइन डेटा जो बाद में डिजिटल किया गया
- विदेशी कंपनियां जो भारतीयों को सेवाएं देती हैं
- IT, बैंकिंग, स्वास्थ्य, ई-कॉमर्स सभी क्षेत्र
- सरकारी विभाग — सब्सिडी, सेवाएं
❌ दायरे से बाहर
- व्यक्तिगत इस्तेमाल — जैसे आपका निजी Contact सूची
- शोध और सांख्यिकी — जहां व्यक्ति की पहचान न हो
- राष्ट्रीय सुरक्षा और सार्वजनिक व्यवस्था
- सार्वजनिक रूप से उपलब्ध डेटा (निश्चित शर्तों में)
- गैर-डिजिटल डेटा जो कभी डिजिटल नहीं हुआ
मान लीजिए आप अपने मोहल्ले की दुकान पर उधार खाता रखते हैं — वो दुकानदार का कागज़ी रजिस्टर इस कानून के दायरे में नहीं है। लेकिन अगर वह दुकानदार आपका नाम-पता किसी ऐप में डाल दे या किसी कंपनी को बेच दे — तो वह इस कानून के तहत अपराध है।
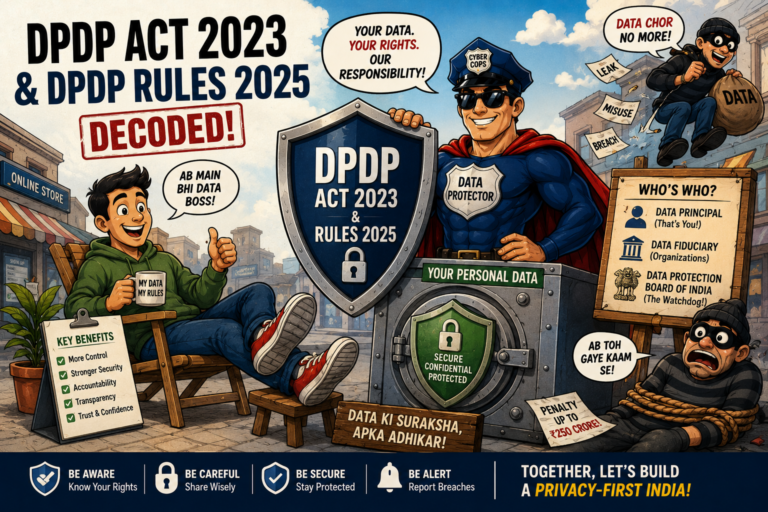
DPDP कानून के पाँच मुख्य किरदार
इस कानून में हर किरदार की अपनी भूमिका और जिम्मेदारी है।
DPDP कानून का मानचित्र
सात मूल सिद्धांत
हर डेटा संरक्षक को इन सात सिद्धांतों का पालन करना अनिवार्य है — बिना किसी अपवाद के।
🤝 सहमति और पारदर्शिता — सहमति & Transparency
डेटा इकट्ठा करने से पहले स्वतंत्र, स्पष्ट और जानकारीपूर्ण सहमति लेनी होगी।
मिसाल: जैसे किसी के घर जाने से पहले दरवाज़ा खटखटाते हैं और इजाजत लेते हैं — वैसे ही कंपनी को आपकी इजाजत लेनी होगी।
🎯 उद्देश्य सीमा — उद्देश्य सीमा
डेटा सिर्फ उसी काम के लिए इस्तेमाल होगा जिसके लिए लिया गया।
मिसाल: डॉक्टर को आपने इलाज के लिए जानकारी दी — वह उसे बीमा कंपनी को नहीं बेच सकता।
⚖️ डेटा न्यूनतमीकरण — डेटा न्यूनतमीकरण
सिर्फ उतना डेटा लो जितना जरूरी हो — एक भी जानकारी ज़्यादा नहीं।
मिसाल: किराना दुकान को होम डिलीवरी के लिए पता चाहिए — आधार नंबर नहीं। यह कानून यही कहता है।
✓ सटीकता — Accuracy
आपका डेटा सही और अद्यतन रखना कंपनी की जिम्मेदारी है।
मिसाल: बैंक रिकॉर्ड में पुराना पता — आप सुधार की मांग कर सकते हैं।
⏱ संग्रहण सीमा — संग्रहण सीमा
काम होने के बाद डेटा रखना बंद करो — अनावश्यक रूप से नहीं रखा जाएगा।
मिसाल: होटल को आपका पासपोर्ट चेक-इन के लिए चाहिए — चेक-आउट के बाद उसे फेंकना होगा, रखना नहीं।
🔒 सुरक्षा उपाय — सुरक्षा उपाय
आपके डेटा को साइबर हमलों से बचाने के लिए उचित तकनीकी उपाय जरूरी हैं।
मिसाल: जैसे घर में ताला-चाबी और CCTV रखते हैं — वैसे ही कंपनी को एन्क्रिप्शन और फायरवॉल रखना होगा।
📋 जवाबदेही — Accountability
डेटा संरक्षक अपनी जिम्मेदारी किसी को नहीं दे सकता — जवाब वही देगा।
मिसाल: अगर ड्राइवर दुर्घटना करे, तो कुछ मामलों में गाड़ी मालिक भी जिम्मेदार। यहाँ कंपनी हमेशा जिम्मेदार।
आपके छह अधिकार — जो अब कानून हैं
DPDP कानून ने हर भारतीय नागरिक को छह अधिकार दिए हैं। कंपनियों को इनका जवाब 90 दिनों के अंदर देना अनिवार्य है।
जानकारी का अधिकार
किसी भी कंपनी से पूछें — मेरे बारे में क्या डेटा रखा है और क्यों?
सुधार का अधिकार
गलत, अधूरा या भ्रामक डेटा सुधारने की मांग करें।
मिटाने का अधिकार
सहमति वापस लेने पर या काम पूरा होने पर अपना डेटा मिटवाएं।
सहमति वापसी का अधिकार
जितनी आसानी से सहमति दी — उतनी आसानी से वापस ले सकते हैं।
शिकायत का अधिकार
पहले कंपनी में, फिर डेटा संरक्षण बोर्ड में शिकायत दर्ज करें।
नामांकन का अधिकार
मृत्यु या अक्षमता की स्थिति में अपने डेटा अधिकारों के लिए किसी को नामित करें।
कंपनियों को क्या करना होगा?
चाहे छोटा स्टार्टअप हो या बहुराष्ट्रीय कंपनी — सभी डेटा संरक्षक के लिए ये सात दायित्व अनिवार्य हैं।
स्पष्ट गोपनीयता सूचना जारी करें
डेटा लेने से पहले सरल भाषा में बताएं — क्या डेटा, क्यों, कैसे, और शिकायत कहाँ करें। 22 भाषाओं में उपलब्ध कराना होगा।
मिसाल: जैसे दवाई पर लिखा होता है — सामग्री, खुराक, दुष्प्रभाव। वैसे ही डेटा का “लेबल” देना होगा।
वैध सहमति प्राप्त करें
सहमति स्वतंत्र, विशिष्ट, सूचित और बिना शर्त होनी चाहिए। भ्रामक तरकीबs (भ्रामक बटन) पर सख्त प्रतिबंध।
मिसाल: “मैं सहमत हूं” का छोटा बटन और “मैं सहमत नहीं” का बड़ा बटन — यह अब अपराध है।
सुरक्षा उपाय लागू करें
एन्क्रिप्शन, एक्सेस नियंत्रण, ऑडिट लॉग, नियमित बैकअप और उल्लंघन का पता लगाने की व्यवस्था जरूरी।
मिसाल: जैसे बैंक की तिजोरी में ताला, CCTV, गार्ड — वैसे ही डिजिटल डेटा के लिए भी।
हर डेटा उल्लंघन की रिपोर्ट करें
GDPR की तरह “नुकसान की सीमा” नहीं — हर उल्लंघन, चाहे छोटा हो या बड़ा, बोर्ड और प्रभावित व्यक्ति को बताना होगा। जुर्माना: ₹200 करोड़ तक।
मिसाल: जैसे ट्रेन दुर्घटना की FIR लिखना जरूरी है — चाहे कोई घायल हो या न हो।
काम पूरा होने पर डेटा मिटाएं
उद्देश्य पूरा होने या सहमति वापस लेने पर डेटा नष्ट करना अनिवार्य। कुछ श्रेणियों के लिए 3 साल की अधिकतम सीमा।
मिसाल: जैसे फोटो स्टूडियो आपकी पुरानी नेगेटिव फिल्म एक समय बाद नष्ट करता है।
शिकायत अधिकारी नियुक्त करें
हर संगठन को एक सार्वजनिक शिकायत संपर्क नामित करना होगा — 30 दिन में जवाब अनिवार्य। SDFs के लिए पूर्ण DPO भूमिका।
मिसाल: जैसे हर सरकारी दफ्तर में RTI अधिकारी होता है।
पुराने डेटा के लिए पूर्वव्यापी नोटिस
कानून से पहले लिया गया डेटा — उसके बारे में भी नागरिकों को उनके अधिकार बताने होंगे।
मिसाल: जैसे पुराने किरायेदारों को भी नया किराया कानून लागू हो सकता है।
मॉल में “मोबाइल नंबर दीजिए” — क्या यह कानूनी है?
आप किसी शॉपिंग मॉल में गए, बिल काउंटर पर खड़े हैं — और कैशियर कहता है: “Sir, मोबाइल नंबर?” कभी सदस्यता अंक के लिए, कभी डिजिटल बिल के लिए। आप झिझकते हुए नंबर दे देते हैं।
यह दृश्य पूरे भारत में रोज़ करोड़ों बार दोहराया जाता है। और 13 मई 2027 के बाद यह पूरी प्रक्रिया DPDP Act के तहत कानूनी जाँच के दायरे में आ जाएगी।
📅 मई 2027 के बाद क्या बदलेगा?
| अभी की स्थिति | मई 2027 के बाद |
|---|---|
| कैशियर ज़ोर से नंबर माँगता है | ग्राहक खुद POS स्क्रीन पर टाइप करेगा — गोपनीय रूप से, सुरक्षित |
| एक सहमति — बिलिंग + विज्ञापन व प्रचार + ग्राहक निष्ठा — सब एक साथ | हर उद्देश्य के लिए अलग स्वेच्छा से सहमति — बिलिंग अलग, विज्ञापन व प्रचार अलग |
| नंबर अनिश्चित काल तक डेटाबेस में पड़ा रहता है | अधिकतम 3 साल — उसके बाद अनिवार्य स्थायी हटाना |
| “मेरा नंबर हटाओ” — कोई नहीं सुनता | 90 दिन में डेटा मिटाने का अनुरोध पूरा करना होगा |
| नंबर तृतीय-पक्ष brands को बेचना / साझा करना | बिना स्पष्ट सहमति के — ₹250 करोड़ तक जुर्माना |
| “नंबर नहीं तो बिल नहीं” | मुद्रित बिल का विकल्प देना अनिवार्य — मना करना कानूनन अपराध |
💪 आप अभी से क्या कर सकते हैं?
- पूछें: “यह नंबर किस उद्देश्य से लिया जा रहा है?” — दुकानदार को बताना होगा।
- मना करें: “मुझे मुद्रित बिल चाहिए” — यह आपका अधिकार है, मई 2027 से कानूनी।
- Withdraw करें: अगर पहले नंबर दे दिया है तो ग्राहक निष्ठा app में जाकर सहमति वापस लें।
- शिकायत करें: मई 2027 के बाद — डेटा संरक्षण Board के ऑनलाइन पोर्टल पर।
यह ठीक वैसा है जैसे पहले डॉक्टर बिना बताए दवाई लिख देते थे — अब Informed सहमति अनिवार्य है। उसी तरह, अब कंपनियाँ बिना बताए आपका नंबर नहीं ले सकतीं, और न ही उसका मनमाना इस्तेमाल कर सकती हैं।
MyGate / NoBroker से गुज़रना — क्या आपका डेटा सुरक्षित है?
आप किसी मित्र से मिलने उनकी gated सोसायटी जाते हैं। गेट पर सुरक्षा प्रहरी आपका नाम, मोबाइल नंबर, गाड़ी नंबर माँगता है — और MyGate या NoBrokerHood app पर प्रविष्टि करता है। कभी-कभी आपका फोटो भी खिंचता है।
आपके मित्र के घर जाने का यह साधारण सा काम — DPDP Act के तहत एक जटिल डेटा प्रोसेसिंग श्रृंखला को सक्रिय कर देता है। और इसमें कई किरदार एक साथ शामिल हैं।
📋 एक गेट प्रविष्टि में कितना डेटा संग्रह करना होता है?
- आगंतुक का नाम और मोबाइल नंबर — पहचान के लिए
- वाहन नंबर — पंजीकरण नंबर प्लेट
- फोटो / चेहरे की पहचान — कई सोसायटियाँ में चेहरा पहचान तकनीक कैमरे
- प्रविष्टि और exit का सटीक समय — आवाजाही की निगरानी
- किस flat में गए — कौन से निवासी से मिलने
- डिलीवरी agent का डेटा — Zomato, Amazon, Swiggy — रोज़ाना
- घरेलू कामगार का डेटा — मेड, ड्राइवर, प्लंबर — नियमित रूप से
सोचिए — एक डायरी जिसमें हर उस व्यक्ति का नाम, नंबर, फोटो और समय लिखा हो जो कभी आपके घर आया। अब वह डायरी किसी निजी कंपनी के सर्वर पर है — और उसका इस्तेमाल कहाँ होगा, यह आपको नहीं पता। यही है MyGate और NoBroker का डेटा ecosystem।
⚖️ DPDP Act में कौन जिम्मेदार है?
🚨 कहाँ-कहाँ उल्लंघन होता है?
⚠️ वास्तविक घटना — जब डेटा उल्लंघन हो चुका है
नवंबर 2025 में आवासीय सोसायटी प्रबंधन मंच Adda.io का एक बड़ा डेटा उल्लंघन सामने आया — 18.6 लाख उपयोगकर्ता का डेटा सार्वजनिक हो जाना हुआ। इसमें नाम, फोन नंबर, email address और कूट-रूपांतरित पासवर्ड शामिल थे। यह उल्लंघन मार्च 2025 में हुआ था लेकिन महीनों बाद सार्वजनिक हुआ।
- Leaked पासवर्ड में पुराना/अप्रचलित MD5 हैशिंग — आसानी से crack होने योग्य
- Cybercrime forums पर 145MB का डेटाबेस प्रसारित होना हुआ
- Residents, सेवा कर्मचारी और सुरक्षा कार्मिक — सब प्रभावित
- DPDP Act के तहत: यह उल्लंघन तुरंत डेटा संरक्षण Board और प्रभावित उपयोगकर्ता को रिपोर्ट करनी होती — जुर्माना ₹200 करोड़ तक
📅 मई 2027 के बाद क्या बदलेगा?
| अभी की स्थिति | मई 2027 के बाद |
|---|---|
| सुरक्षा प्रहरी बिना बताए डेटा दर्ज करता है | आगंतुक को QR-आधारित सूचना दिखानी होगी — उद्देश्य, संधारण, contact |
| Face पहचान — बिना सहमति | जैव-पहचान स्कैन से पहले स्पष्ट व सूचित सहमति या वैकल्पिक प्रविष्टि तरीका अनिवार्य |
| आगंतुक डेटा अनिश्चित काल तक सर्वर पर | सुरक्षा उद्देश्य के बाद निर्धारित संधारण + automatic स्थायी हटाना |
| RWA को डेटा उल्लंघन की परवाह नहीं | RWA (डेटा संरक्षक) को उल्लंघन की सूचना Board + प्रभावित व्यक्ति को देनी होगी |
| Domestic कामगार का Aadhaar स्कैन — बिना जानकारी | हर कामगार को उसके डेटा अधिकार बताने होंगे — उनकी भाषा में |
| App और RWA के बीच कोई लिखित agreement नहीं | DPDP-अनुपालन-सक्षम डेटा प्रोसेसिंग समझौता अनिवार्य |
💪 एक निवासी के रूप में आप क्या कर सकते हैं?
- RWA से पूछें: हमारी सोसायटी MyGate/NoBroker के साथ डेटा प्रोसेसिंग समझौता है? क्या उसमें DPDP की शर्तें हैं?
- AGM में उठाएं: सोसायटी की Annual General Meeting में डेटा गोपनीयता नीति का एजेंडा जोड़वाएं।
- Domestic कामगार को बताएं: उनके घरों में काम करने वाले लोगों को भी उनके डेटा अधिकार की जानकारी दें।
- आगंतुक के रूप में: मई 2027 के बाद — अगर कोई app बिना सूचना के डेटा माँगे, तो डेटा संरक्षण Board में शिकायत का अधिकार है।
मॉल वाला मामला था एक दुकान और एक ग्राहक का — MyGate/NoBroker का मामला है पूरी colony, सैकड़ों परिवार, हजारों आगंतुकों, और हर रोज़ आने वाले डिलीवरी agents और कामगारों का। डेटा का पैमाना जितना बड़ा, जिम्मेदारी उतनी बड़ी — और DPDP Act यही कहता है।
कागज़ी आगंतुक Register — DPDP Act लागू होगा या नहीं?
दो बहुत आम परिस्थितियाँ — एक कंपनी का स्वागत कक्ष (reception counter), एक सोसायटी का गेट — और दोनों जगह एक पुरानी परंपरा: “यहाँ नाम-नंबर लिखिए।” लेकिन यह कागज़ी रजिस्टर DPDP Act के दायरे में आएगा या नहीं — यह समझना ज़रूरी है।
“क्या वह कागज़ी डेटा कभी डिजिटल बनाया जाएगा?”
DPDP Act कहता है — कानून उस डेटा पर लागू होता है जो डिजिटल रूप में संग्रह किया गया हो, या ऑफलाइन संग्रह होकर बाद में डिजिटल बनाया गया हो। यानी कागज़ का रजिस्टर तब तक DPDP के बाहर है — जब तक वह कागज़ पर ही रहे। जैसे ही उसे स्कैन करें, एक्सेल में डालें, या किसी ऐप में दर्ज करें — वह DPDP Act की पकड़ में आ गया।
1 कंपनी का आगंतुक Register + मोबाइल फोन जमा करवाना
2 सोसायटी का कागज़ी रजिस्टर — बिना MyGate/NoBroker के
📊 एक नज़र में — कब लागू, कब नहीं
| Situation | DPDP Act? | क्यों? |
|---|---|---|
| सोसायटी/Office का केवल कागज़ी रजिस्टर — कभी डिजिटल बनाना नहीं हुआ | ❌ नहीं | गैर-डिजिटल डेटा — Act की परिभाषा से बाहर |
| Paper रजिस्टर → रात को एक्सेल तालिका में प्रविष्टियाँ | ✅ हाँ | ऑफलाइन संग्रह होकर डिजिटल बनाया गया — Act पूरी तरह लागू |
| Paper रजिस्टर की पृष्ठ तस्वीर → WhatsApp forward | ✅ हाँ | Photo = डिजिटलीकरण, WhatsApp = साझा करना — दोनों सक्रिय करना |
| आई-पैड/टैबलेट पर direct आगंतुक प्रविष्टि | ✅ हाँ | पहले दिन से डिजिटल — Act immediately लागू |
| MyGate / NoBroker app | ✅ हाँ | डिजिटल मंच — पूर्ण DPDP अनुपालन अनिवार्य |
| मोबाइल जमा करवाना — कोई अभिलेख नहीं | ❌ नहीं | भौतिक अभिरक्षा — डेटा संग्रह नहीं, IT Act देखें |
| मोबाइल जमा + IMEI/क्रमांक नंबर ध्यान रखें किया | ✅ हाँ | Device डेटा = व्यक्तिगत डेटा — DPDP लागू |
📅 मई 2027 के बाद — Practical बदलाव
- Corporate कार्यालय: डिजिटल आगंतुक प्रबंधन प्रणालियाँ को DPDP-अनुपालन-सक्षम बनाना होगा — QR-आधारित गोपनीयता सूचना, उद्देश्य-विशिष्ट सहमति, निर्धारित संधारण अवधि।
- Paper रजिस्टर रखने वाली सोसायटियाँ: अगर कभी भी डिजिटल बनाना करते हैं — तो DPDP अनुपालन अनिवार्य। Smart move यह है कि अभी से नीति बनाएं।
- सुरक्षा प्रहरी को प्रशिक्षण: रजिस्टर का पृष्ठ किसी को दिखाना, तस्वीर खींचना, WhatsApp पर आगे भेजना — ये सब अनधिकृत प्रकटन माना जाएगा।
- संधारण नीति: पुराने आगंतुक रजिस्टर को कितने दिन रखना है — यह नीति RWA/कंपनी को लिखित में तय करनी होगी।
जैसे पुराने ज़माने में लोग घर में नकद रखते थे — वह आय tax से बाहर नहीं था, बस बैंक लेन-देन नहीं था। जैसे ही नकद बैंक में गया — अभिलेख बना। उसी तरह, कागज़ पर लिखा नाम-नंबर जैसे ही किसी स्क्रीन पर गया — DPDP Act की नज़र उस पर पड़ गई। डिजिटलीकरण वह “बैंक deposit” है जो डेटा को कानून के दायरे में ले आता है।
बच्चों का डेटा — सबसे कड़ी सुरक्षा
18 वर्ष से कम आयु के बच्चों के डेटा पर इस कानून की सबसे कड़ी रोक है।
जैसे स्कूल में बच्चों की तस्वीर खींचने के लिए माता-पिता की लिखित अनुमति लेनी पड़ती है — वैसे ही किसी भी ऐप या वेबसाइट को बच्चे का डेटा लेने से पहले माता-पिता की सत्यापित सहमति जरूरी है।
👶 बच्चों के लिए क्या है खास?
- किसी भी बच्चे का डेटा लेने से पहले माता-पिता या संरक्षक की सत्यापित सहमति अनिवार्य
- बच्चों को निशाना बनाने वाले व्यावसायिक विज्ञापन और व्यवहार की निगरानी — सख्त प्रतिबंध
- बच्चे को नुकसान पहुंचाने वाली किसी भी प्रकार की डेटा प्रोसेसिंग — प्रतिबंधित
- स्वास्थ्य सेवा, शिक्षा और आवश्यक सेवाओं के लिए कुछ छूट — माता-पिता की सहमति के बिना
- दिव्यांग जन के लिए — उनके कानूनी संरक्षक की सहमति अनिवार्य
- मई 2027 से पहले सभी ऐप्स और वेबसाइटों को उम्र-सत्यापन प्रणाली बनानी होगी
जुर्माना — असली दांव क्या है?
कानून का उल्लंघन करने पर भारी आर्थिक दंड है। हर स्तर का जुर्माना नीचे दिया गया है।
जैसे ट्रैफिक उल्लंघन में — बिना हेलमेट ₹1,000, रेड लाइट तोड़ना ₹5,000 — वैसे ही डेटा उल्लंघन में भी अपराध की गंभीरता के अनुसार जुर्माना तय है। लेकिन यहाँ न्यूनतम नहीं, अधिकतम ₹250 करोड़ है।
| उल्लंघन | अधिकतम जुर्माना |
|---|---|
| सुरक्षा उपाय न होने से डेटा उल्लंघन | ₹250 करोड़ |
| उल्लंघन की डेटा संरक्षण बोर्ड और नागरिकों को सूचना न देना | ₹200 करोड़ |
| बच्चों के डेटा संबंधी दायित्वों का उल्लंघन | ₹200 करोड़ |
| विशिष्ट डेटा संरक्षक के अतिरिक्त दायित्वों का उल्लंघन | ₹150 करोड़ |
| सामान्य डेटा संरक्षक दायित्वों का उल्लंघन | ₹50 करोड़ |
| डेटा स्वामी द्वारा गलत शिकायत / नकली पहचान | ₹10,000 |
⚠️ शून्य सीमा — Zero Threshold
EU GDPR में डेटा उल्लंघन रिपोर्ट करने के लिए “नुकसान की संभावना” जरूरी है। DPDP कानून में ऐसी कोई सीमा नहीं। हर छोटा-बड़ा उल्लंघन रिपोर्ट करना अनिवार्य है।
DPDP नियम 2025 — कैसे लागू होगा?
13 नवंबर 2025 को 6,915 सुझावों के बाद अधिसूचित नियम — ये कानून के सिद्धांतों को व्यावहारिक कदमों में बदलते हैं।
DPDP नियम 2025 — मानचित्र
तीन चरण — एक समयसीमा
आपकी DPDP अनुपालन चेकलिस्ट
मई 2027 की समयसीमा से पहले ये 12 कदम उठाएं। पहले चार से शुरू करें — ये सबसे अधिक तत्काल हैं।
1. डेटा मैपिंग
क्या डेटा, कहाँ है, कैसे बहता है — पूरी सूची बनाएं।
2. गोपनीयता सूचना
DPDP मानकों के अनुसार नोटिस बनाएं। भारतीय भाषाओं में अनुवाद।
3. सहमति तंत्र
सहमति देना और वापस लेना — दोनों आसान होने चाहिए।
4. पूर्वव्यापी नोटिस
कानून से पहले के डेटा के लिए भी नागरिकों को सूचित करें।
5. सुरक्षा ऑडिट
एन्क्रिप्शन, एक्सेस कंट्रोल, बैकअप — सब अपग्रेड करें।
6. उल्लंघन Response Plan
हर उल्लंघन रिपोर्ट करनी होगी — अभी से प्रोटोकॉल बनाएं।
7. शिकायत अधिकारी
एक सार्वजनिक संपर्क नामित करें। 30 दिन में जवाब दें।
8. वेंडर अनुबंध
डेटा प्रोसेसिंग समझौताs अपडेट करें।
9. SDF आकलन
क्या आप Significant DF बन सकते हैं? DPO और DPIA तैयार रखें।
10. बच्चों का डेटा ऑडिट
उम्र-सत्यापन और माता-पिता की सहमति प्रणाली बनाएं।
11. कर्मचारी प्रशिक्षण
डेटा गोपनीयता जागरूकता प्रशिक्षण — सभी कर्मचारियों के लिए।
12. अधिकार पोर्टल
90 दिन में एक्सेस, सुधार, मिटाने के अनुरोध संभालने की प्रणाली।
विशिष्ट डेटा संरक्षक (SDF) — बड़े खिलाड़ियों की अलग जिम्मेदारी
सभी कंपनियों पर एक जैसा बोझ नहीं डाला गया। जो संगठन करोड़ों लोगों का डेटा रखते हैं या जिनके काम से राष्ट्रीय सुरक्षा और लोकतंत्र प्रभावित हो सकता है — उन्हें विशिष्ट डेटा संरक्षक (SDF) कहा जाता है। केंद्र सरकार इन्हें जोखिम आकलन के बाद नामित करती है।
सोचिए — गाँव की छोटी दुकान और मॉल की बड़ी चेन पर एक जैसे नियम नहीं होते। छोटी दुकान को सिर्फ FSSAI लाइसेंस चाहिए, लेकिन बड़े Food Chain को हर हफ्ते गुणवत्ता audit, प्रशिक्षित कर्मचारी, cold भंडारण अभिलेख — सब देने होते हैं। उसी तरह SDF को ज़्यादा जवाबदेही देनी होती है क्योंकि उनकी गलती का असर लाखों-करोड़ों लोगों पर पड़ता है।
🌟 SDF कौन हो सकता है?
- बड़े सोशल मीडिया प्लेटफॉर्म (Facebook, Instagram, YouTube जैसे)
- बड़े बैंक और बीमा कंपनियां
- हेल्थटेक और स्वास्थ्य डेटा प्लेटफॉर्म
- AI और डेटा ब्रोकर कंपनियां
- राष्ट्रीय महत्व का डिजिटल बुनियादी ढांचा
⚠️ SDF के अतिरिक्त दायित्व
- DPO — भारत में स्थित, बोर्ड/CEO को रिपोर्ट
- हर साल DPIA — डेटा जोखिम का आकलन
- वार्षिक स्वतंत्र ऑडिट
- एल्गोरिदम पारदर्शिता — AI निर्णयों की जवाबदेही
- कुछ डेटा अनिवार्य रूप से भारत में ही रहेगा
👔 DPO — डेटा संरक्षण अधिकारी क्या होता है?
विशिष्ट डेटा संरक्षक को एक डेटा संरक्षण अधिकारी नियुक्त करना अनिवार्य है — जो भारत में रहे, कंपनी के बोर्ड या CEO को सीधे रिपोर्ट करे, और डेटा संरक्षण बोर्ड के साथ प्राथमिक संपर्क बिंदु हो।
- मिसाल: जैसे हर बड़े अस्पताल में मुख्य चिकित्सा अधिकारी होता है जो मरीज़ों की सुरक्षा का जिम्मेदार होता है — DPO वैसे ही डेटा की सुरक्षा का जिम्मेदार होता है।
📋 DPIA — डेटा संरक्षण Impact Assessment क्या है?
हर साल एक रिपोर्ट जो बताती है — कंपनी के डेटा प्रोसेसिंग से नागरिकों को क्या-क्या जोखिम हो सकते हैं और उन्हें कैसे कम किया जाएगा।
- मिसाल: जैसे बड़े कारखाने को हर साल पर्यावरण प्रभाव रिपोर्ट देनी होती है — DPIA वैसे ही डेटा का “पर्यावरण प्रभाव आकलन” है।
DPDP बनाम GDPR — मुख्य अंतर
भारत का DPDP कानून यूरोप के GDPR से प्रेरित है — लेकिन कई महत्वपूर्ण अंतर हैं।
GDPR यूरोप का डेटा सुरक्षा कानून है — भारत ने उससे सीखकर अपना बनाया। जैसे भारत और यूरोप दोनों में खाना पकाने के नियम हैं — मसाले और तरीके अलग हो सकते हैं, लेकिन दोनों का लक्ष्य एक ही है — स्वच्छ और सुरक्षित भोजन। उसी तरह GDPR और DPDP के तरीके अलग हैं, पर उद्देश्य एक — नागरिक के डेटा की सुरक्षा।
🌍 GDPR में विदेश डेटा भेजने के तीन रास्ते — सरल भाषा में
GDPR के तहत यूरोप से बाहर किसी देश को डेटा भेजना इतना आसान नहीं — तीन में से कोई एक “सुरक्षा गारंटी” देनी होती है। इन्हें समझना ज़रूरी है ताकि आप भारत और यूरोप के फर्क को ठीक से जान सकें।
| विशेषता | भारत DPDP 2023 | EU GDPR |
|---|---|---|
| कानूनी आधार | मुख्यतः सहमति ही एकमात्र आधार | 6 कानूनी आधार — वैध हित सहित |
| उल्लंघन रिपोर्टिंग | शून्य सीमा — हर उल्लंघन रिपोर्ट | नुकसान की संभावना जरूरी |
| DPO आवश्यकता | केवल विशिष्ट डेटा संरक्षक के लिए | व्यापक — सार्वजनिक संस्थाएं भी |
| विदेशी डेटा हस्तांतरण | सामान्यतः अनुमति — सरकार अधिसूचना से रोक सकती है | पर्याप्तता निर्णय / मानक संविदा खंड / बाध्यकारी कॉर्पोरेट नियम — कोई एक अनिवार्य |
| अधिकतम जुर्माना | ₹250 करोड़ (~USD 30 मिलियन) | €20 मिलियन (लगभग ₹185 करोड़) या वैश्विक टर्नओवर का 4% — जो भी अधिक हो |
| डेटा स्थानीयकरण | केवल SDFs के लिए — चुनिंदा | कोई अनिवार्य स्थानीयकरण नहीं |
| पोर्टेबिलिटी का अधिकार | इस कानून में शामिल नहीं | Article 20 के तहत गारंटी |
| नियामक | एकल बोर्ड — पूर्ण डिजिटल | 27 राष्ट्रीय DPAs |
🌍 वास्तविक जीवन — GDPR उल्लंघन और भारी जुर्माना
ये कोई काल्पनिक उदाहरण नहीं — ये वास्तव में हुआ है। जब बड़ी-बड़ी कंपनियाँ डेटा कानून की अनदेखी करती हैं, तो परिणाम कितने भारी होते हैं — देखिए:
📊 GDPR जुर्माने का संचित योग — जनवरी 2025 तक
अब तक कुल €5.88 अरब (लगभग ₹54,000 करोड़) से अधिक जुर्माना लगाया जा चुका है — और यह संख्या हर साल बढ़ रही है। भारत का DPDP Act भी इसी दिशा में चल रहा है।
“गोपनीयता अब केवल विकल्प नहीं —— डिजिटल पर्सनल डेटा प्रोटेक्शन अधिनियम, 2023 · भारत
यह कानूनी दायित्व, व्यावसायिक अनिवार्यता,
और हर भारतीय का मौलिक अधिकार है।”